แนะนำเพื่อน แล้วรับรางวัล!
ยิ่งชวนเพื่อน ทั้งคุณและเพื่อนยิ่งได้ของรางวัล ชวนเลย!


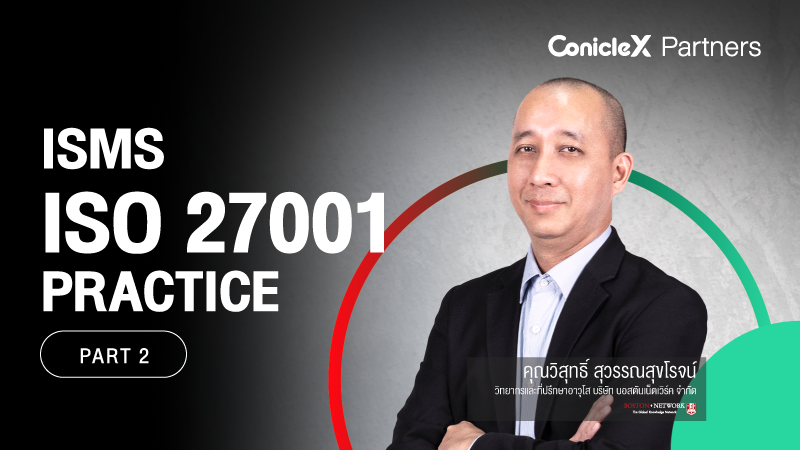
ความปลอดภัยทางเทคโนโลยีสารสนเทศ (Cybersecurity) เป็นสิ่งที่องค์กรต่าง ๆ ให้ความสำคัญมากขึ้นในช่วงหลายปีที่ผ่านมา เนื่องจากระบบเทคโนโลยีสารสนเทศกลายเป็นแกนหลักสำคัญที่องค์กรใช้ในการขับเคลื่อนธุรกิจ การที่ระบบหลักขององค์กรถูกโจมตีจากผู้ไม่หวังดีทางช่องโหว่ต่าง ๆ อาจทำให้องค์กรได้รับความเสียหายได้ ตั้งแต่ระดับเล็กน้อยจนไปถึงระดับที่จะต้องหยุดดำเนินกิจการ ด้วยเหตุนี้มาตรฐาน ISO 27001 จึงเกิดขึ้นมาเพื่อเป็นแนวทางให้องค์กรต่าง ๆ ใช้ในการดำเนินการเพื่อปกป้องเสถียรภาพของระบบสารสนเทศของตนเองให้ได้รับความปลอดภัยสูงสุด โดยในหลักสูตร "มาตรฐานความมั่นคงปลอดภัยสารสนเทศ ISO 27001 ตอนที่ 2 (ISMS ISO 27001 Practice Part 2)" จะว่าด้วยเรื่องราวเกี่ยวกับ Annex A.5 ถึง Annex A.11 ที่ผู้เรียนจะได้เรียนรู้เกี่ยวกับ Control ต่าง ๆ ที่ใช้ในการควบคุมแนวทางการดำเนินงานด้านความมั่นคงปลอดภัยสารสนเทศ * หลักสูตรนี้ผลิตโดย Partner ของ ConicleX และเริ่มเผยแพร่บน ConicleX ตั้งแต่เดือนกุมภาพันธ์ 2023
องค์กรที่สนใจพัฒนาทักษะพนักงาน สามารถขอใบเสนอราคา เพื่อรับข้อเสนอสุดพิเศษ